Er zitten diverse kwetsbaarheden in het besturingssysteem van Apple-computers (MacOS). De ernst van deze kwetsbaarheden varieert, maar in de ernstigste gevallen zouden derden zonder jouw toestemming toegang tot je Mac-bakkie kunnen krijgen. Werkt de boel zsm bij (dus).
Lees verder
Tag archieven: Apple
Blijf bij met het bijwerken van je programmatuur
Je kunt dagelijks wel vertellen dat er weer ergens een lek of kwetsbaarheid is ontdekt. Dat zal met het toenemende gebruik van kunstmatige intelligentie niet minder worden. Dus iha: hoe de digitale boel op je apparatuur bij. Zo heeft Apple weer eens ‘pleisters’ uitgebracht voor verschillende lekken in iOS en iPadOS. De kwetsbaarheden hebben risicoscores tot 7.8 op een schaal van 10 en zijn beoordeeld als middelmatig tot hoog risico. Op dit moment zijn er geen aanwijzingen dat de kwetsbaarheden actief worden misbruikt, meldt het Nederlandse centrum voor cyberveiligheid NCSC.
Ki dwingt Apple zijn ‘pleisters’ sneller te verspreiden
Kunstmatige intelligentie heeft, vooral, ons digitale leven ondersteboven geblazen. Ki-systemen zijn inmiddels in staat lekken en kwetsbaarheden in codes van programma’s en besturingssytemen te vinden. Dat heeft Apple doen besluiten de ‘pleisters’ (=reparaties) van de mankementen in de code te verspreiden onder gebruikers van Appleproducten zodra die beschikbaar zijn. Lees verder
Overheidsapp verplicht op telefoons van Indiërs (en toch niet)

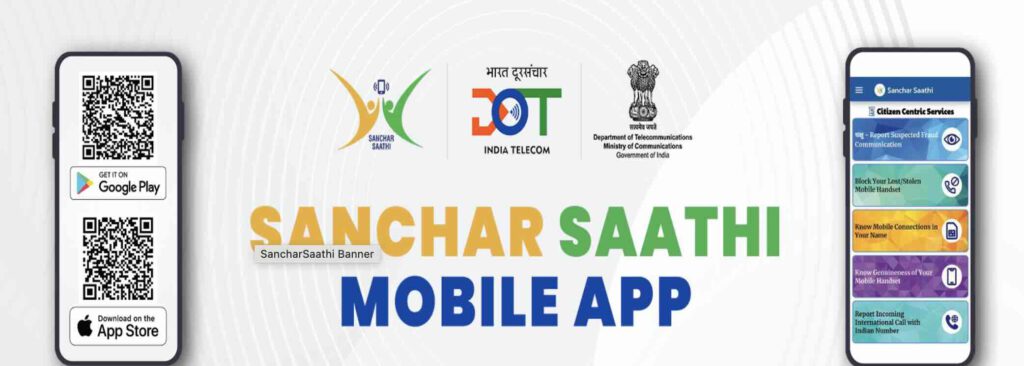
De Indiase overheid wil de beveiligings-toep Sanchar Saathi op elke mobiele telefoon in dat land hebben (afb: schermafdruk van https://sancharsaathi.gov.in/)
Indiërs zouden verplicht zijn om een veiligheidstoep van de overheid op hun telefoon te zetten. Het Indiase ministerie van telecommunicatie had telefoonfa-brikanten opge-dragen die op al hun in India verkochte toestellen te zetten. Ook zou de toepassing, Sachar Saathi, op bestaande toestellen moeten worden geïnstalleerd. Een dag later deelt het ministerie mee dat de verplichting vervalt, kennelijk een gevolg van de protesten van burgers en burgerrechtenorganisaties in dit gigantische land tegen de gevolgen voor hun privéleven en de zeggenschap over hun telefoon die hieraan kleven. Lees verder
Apple-apparaten lekken via AirPlay
Het lijkt er op dat Apple-apparaten en probleem hebben (en dit zal beslist niet de laatste keer zijn). De kwetsbaarheid (het zijn er eigenlijk meer) maakt het mogelijk om kwalijke code op je telefoon te installeren en/of je digitale doen en laten te volgen, maar ook om je apparaat over te nemen.
Zoals gewoonlijk krijgen dergelijke veiligheidzwaktes een naam. Deze is AirBorne genoemd. De kwetsbaarheid blijft zolang actief als jouw Apple-appraat via Airplay is verbonden met andere apparaten op hetzelfde netwerk als de aanvallers gebruiken. Maar ook na reparatie blijven Airplay-verbindingen link, zolang de kwetsbaarheden bij de verbonden apparaten niet zijn opgelost. Lees verder
Steeds meer Europese landen willen ‘achterdeurtjes’ in toeps

Met ‘achterdeurtjes’ wordt versleuteling natuurlijk een lachertje (afb: ORG)
We zijn er aan gewend dat autoritaire systemen zoals ze die in Noord-Korea, Rusland en China kennen, stevige greep proberen te houden op wat hun onderdanen (bijna letterlijk) zeggen, doen en laten, maar ook zich democratisch noemende landen kunnen er wat af. Amerika heeft al heel wat strijdjes uitgevochten met (meest) eigen bedrijven om toegang te krijgen tot versleutelde informatie, maar steeds vaker gaan ook Europese landen (buiten Rusland) over de schreef. Ze vragen om achterdeurtjes of eisen dat berichtendiensten e.d. onversleutelde (neem ik=as aan) berichten opslaan. Lees verder
Hoera voor de Amerikanen: TikTok is terug bij Apple en Google
Amerikanen blij hun. nieuwe president: TikTok weer beschikbaar bij de zeer gedienstige techbedrijven Apple en Google. Google heeft de Golf van Mexico in opdracht van de koppige kind Donaldje Golf van Amerika genoemd. Mexico wil Google een proces aan doen. En zo zo kloot wat zich ziet als de beste democratie van de wereld ziet door in het spoor van Donaldje, de balsturige, overjarige puber.
Bron: New York Times
Lekken in Appleprocessoren ontdekt

Yuval Yarom (afb: yuval.yarom.org)
Apple heeft op beveiligingsterrein altijd een vrij goede naam gehad, maar had die positie mede te danken aan de zijn nichepositie met MacOS. Dat is veranderd door de introductie van de iPhone en tegenwoordig is Apple toch steeds vaker in deze en soortgelijke rubrieken te vinden. Nu hebben onderzoekers van de Ruhr-universiteit in Bochum rond Yuval Yarom minstens twee beveiligingskwetsbaarheden ontdekt. Lees verder
Apple buigt voor Russische censor en schrapt vpn’s
Met een virtueel particulier (of privé-) netwerk (vpn) kun je webblokkeringen door je autoritaire overheden omzeilen, maar zoals al eerder getoond zijn in autoritaire landen westerse (meestal Amerikaanse) bedrijven maar al te gauw bereid het de plaatselijke censoren naar de zin te maken. Zo heeft Apple vijfentwintig vpn’s uit zijn winkel in Rusland gehaald en wordt het voor Russen nog lastiger onafhankelijke nieuwsgaring tot zich te nemen. Eerder is Apple ook al vaker voor de Chinese censor gezwicht. Lees verder
Apple geeft weer toe aan eis China

De Apple-winkel in Peking
Apple heeft WhatsApp en Threads uit China vanuit China bereikbare aanbod gehaald op last van het dictatoriale bestuur. Wat dat betreft heeft het Amerikaanse bedrijf een vrij lange verre en weinig heldhaftige geschiedenis. Hoe lang blijft Apple nog in China (buigen)? Lees verder