Windows en Office zo lek als een mandje. Ook Chrome kwetsbaar

Microsoft heeft bijna 1000 kwetsbaarheden verholpen in verschillende producten. Twee daarvan zouden al zijn misbruikt. Een aanvaller moet hiervoor al beperkte toegang tot het systeem hebben en kan zo vervolgens meer rechten verkrijgen. Daarnaast zijn kwetsbaarheden verholpen waarmee op afstand schadelijke code kan worden uitgevoerd.  Ook in het webprogramma van Google, Chrome, is een lek reeds uitgeprobeerd (en gerepareerd).
Lees verder

Claude Mythos vindt duizenden lekken in veelgebruikte toeps

Vorige maand lanceerde het ki-bedrijf Anthropic het project Glasswing, om belangrijke toepassingen op kwetsbaarheden te controleren om inbraken met concurrente (?) ki-programma’s en de daaruit volgende schade te voorkomen. Sindsdien hebben 50 meewerkende partijen an Anthtopic meer dan tienduizend ernstige of kritieke kwetsbaarheden gevonden in de meest systeemrelevante programmatuur ter wereld, aldus het ki-bedrijf. Voorheen ging beveiliging van sytemen om hoe snel nieuwe kwetsbaarheden konden worden gevonden. Nu wordt die beperkt door hoe snel de grote aantallen die  door ki gevonden kwetsbaarheden worden kunnen worden geverifieerd, openbaargemaakt en verholpen, aldus meldt het bedrijf.De wapenwedloop in volle gang. Lees verder

Chrome en Edge bieden derden toegang tot je gegevens

VoidStealer

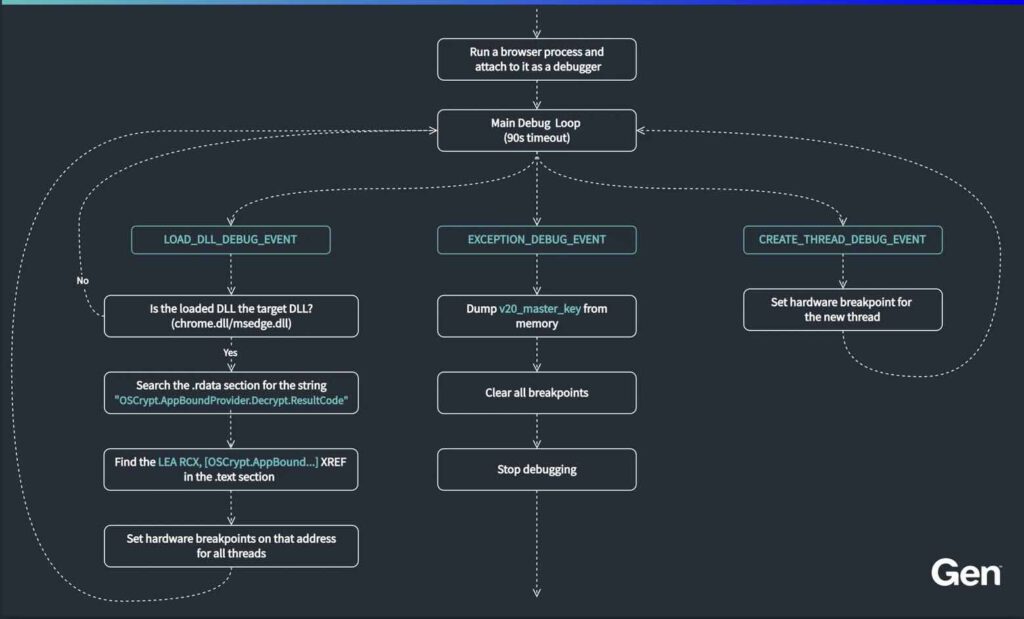
Door zich voor te doen als foutcorrector (‘debugger’) omzeilt VoidStealer (LeegteDief) de ABE-beveiliging (afb: GenDigital)

Het kwaadaardige algoritme VoidStealer zou via een lek in de beveiliging van de webprogramma’s Chrome van Google en Edge van Microsoft persoonlijke gegevens van je digitale systemen kunnen stelen, zo werd ontdekt door Gen Digital, dat onder meer het antivirusprogramma Norton uitbrengt. Mij(=as) is niet bekend of het lek al gedicht is. Lees verder

De snelle universele webrauzer is veilig noch privé

De Universewebrauzer zou miljoenen keren binnengehaald zijn. Onderzoekers van Infoblox zeggen echter dat de websurfer zich gedraagt ​​als kwaadaardige code en banden heeft met de snelgroeiende cybercriminaliteit en illegale goknetwerken in Azië. Lees verder

Russische e-kraakgroep besmet computers ambassadepersoneel in Moskou

Turla-aanvallen op ambassadepersoneel in MoskouDe e-kraakgroep Turla, die in opdracht van de Russische geheime dienst FSB zou werken, heeft enkele van de meest innovatieve kraaktechnieken in de geschiedenis van de webspionage uitgevoerd om zich te nestelen op computers van ambassademedewerkers in Moskou. Lees verder
Lekken in Appleprocessoren ontdekt

Yuval Yarom

Yuval Yarom (afb: yuval.yarom.org)

Apple heeft op beveiligingsterrein altijd een vrij goede naam gehad, maar had die positie mede te danken aan de zijn nichepositie met MacOS. Dat is veranderd door de introductie van de iPhone en tegenwoordig is Apple toch steeds vaker in deze en soortgelijke rubrieken te vinden. Nu hebben onderzoekers van de Ruhr-universiteit in Bochum rond Yuval Yarom minstens twee beveiligingskwetsbaarheden ontdekt. Lees verder

Metaversa zijn onbedoeld ‘openhartig’

Kwetsbaarheid metaversa

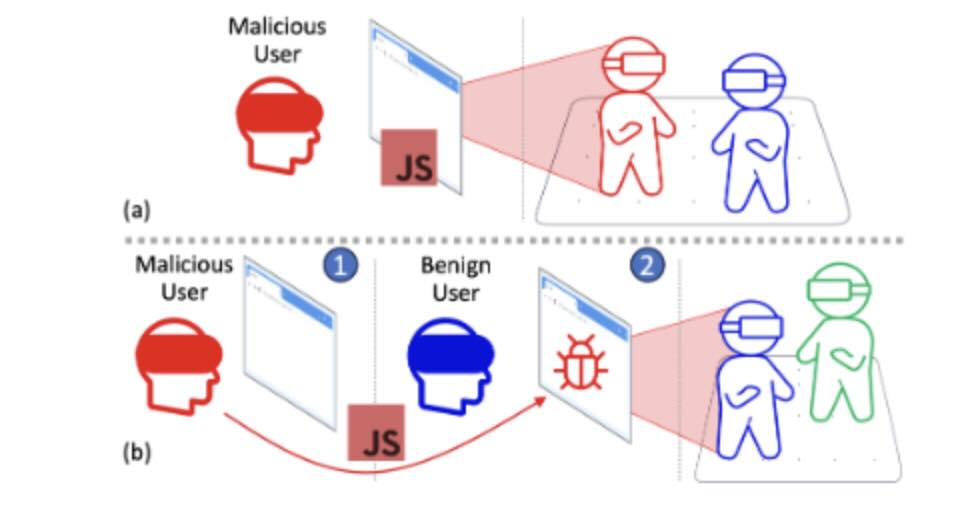
Derden kunnen vrij eenvoudig misbruik maken van de (onbedoelde) ‘openheid’ van metaversa (afb: CISPA)

Vanaf je computer thuis via een webrauzer toegang krijgen tot virtuele werelden en veilig en met veel privacy met anderen kunnen communiceren, dat is de belofte van virtuele-werkelijkheid- of metaversumplatforms. CISPA-onderzoeker Andrea Mengascini met twee collega’s onderwierpen deze belofte aan een toets en constateerden aanzienlijke risico’s, zoals een gebrek aan privacybescherming en het grote risico op ‘meekijken’ door onbevoegde derden. Hij presenteerde zijn resultaten op de computer- en communicatieveiligheidsconferentie CCS in oktober. Lees verder

Mozilla buigt voor de Russische censor

Mozilla, de ideële organisatie achter webrauzer Firefox en e-postprogramma Thunderbird, heeft op ‘verzoek’ van de Russische communicatieautoriteit Roskomnadzor een aantal hulpprogramma’s voor Firefox geblokkeerd waarmee Russen de censor konden ‘passeren’. Mozilla zegt de progjes tijdelijk geblokkeerd te hebben en zich te beraden over een vervolg. Lees verder

De nieuwe versie van je webrauzer kan nep (en gevaarlijk) zijn

Logo Firefox

Firefox (afb: WikiMedia Commons)

Het blijft opletten als je op het web rondstruint. Nu schijnen er weer zogenaamde nieuwe versies van webrauzers (internetprogjes) in omloop te zijn die en passant maar even wat kwaadaardige code op je computer/telefoon (?) zetten en daar voor jou onaardige dingen mee doen. Zo zouden de aanvallers gevoelige gegevens van je apparaten kunnen stelen of zelfs op afstand het commando ervan kunnen overnemen. Lees verder