E-krakers stelen informatie van Flink en willen ook geld van klanten

Een voorheen onbekende e-krakersgroep zegt te hebben ingebroken op het netwerk van boodschappenbezorger Flink en zouden daar informatie hebben gestolen. De inbrekers benaderen momenteel medewerkers maar ook klanten met een ultimatum: als ze niet betalen, worden hun gegevens gepubliceerd. Klanten zouden 10 tot 15 euro moeten betalen in cryptomunten om hun gegevens te wissen (of dat dan ook gebeurt is ongewis) Dat lijkt een nieuwe ontwikkeling in de criminele e-kraakwereld. Flink zou, naar eigen zeggen, zo’n anderhalf miljoen klanten hebben in Nederland.

Bron: NOS Tech

Duizenden WordPressstekken gekraakt en besmet met StopAndProtect

Onderzoekers op het gebied van cyberbeveiliging ontdekten dat  duizenden WordPress-webstekken zijn misbruikte om kwalijke code te verspreiden , besmette servers over te nemen, gegevens te stelen en ander ongerief te veroorzaken. De code is in feite een reeks progjes om informatie te stelen, bestanden te versleutelen om losgeld te verkrijgen, maar ook om te kletsen met de slachtoffers, stelt Jaromír Hořejší van Check Point Research. Het pakket is door het bedrijf StopAndProtect genoemd, nadat eerder in mei dit jaar een codefamilie met dezelfde naam werd ontdekt. Lees verder →

Sportschool Basic-Fit slachtoffer van gegevensdiefstal

De Nederlandse sportschoolketen Basic-Fit is slachtoffer geworden van webaanvallen. De gegevens van zo’n miljoen sportschoolklanten zouden zijn gestolen. Basic-Fit heeft rond 2150 sportscholen in Europa. Het zou gaan om gevoelige persoonlijke informatie zoals e-@dressen, telefoongegevens, maar naar het schijnt ook bankgegevens. Wachtwoorden en andere nog gevoeliger gegevens zouden niet zijn ontvreemd.
In Nederland zou het gaan om gegevens van 200 000 sportschoolklanten. Hoe groot de schade is, is nog niet bekend. Basic-Fit schijnt redelijk snel achter de kraak gekomen te zijn, waardoor de schade nog (relatief) beperkt is gebleven.

Bron: Futura-Sciences

Paypal bleek een half jaar lek te zijn

PaypalOp 12 december 2025 heeft PayPal vastgesteld dat, als gevolg van een fout in de PayPal Working Capital (‘PPWC’) (in het ‘Nederlands’ business krediet) leningaanvraag, de persoonsgegevens van een klein aantal klanten is blootgesteld aan onbevoegde personen in de periode van 1 juli 2025 tot en met 13 december 2025, stelt PayPal. Het lek zou inmiddels gedicht zijn. Lees verder →

De snelle universele webrauzer is veilig noch privé

De Universewebrauzer zou miljoenen keren binnengehaald zijn. Onderzoekers van Infoblox zeggen echter dat de websurfer zich gedraagt ​​als kwaadaardige code en banden heeft met de snelgroeiende cybercriminaliteit en illegale goknetwerken in Azië. Lees verder →

Stealerium is op zoek naar schunnige plaatjes op je computer

Stealarium is van Github verdwenen

Stealarium is van Github verdwenen (afb: schermafdruk github.com)

Onderzoekers van digitaal-beveiligingsbedrijf Proofpoint waarschuwen voor een virus gebaseerd op Stealarium, een openbron virusvariant die tot voor kort via GitHub beschikbaar was. Beveiligingsbedrijf Proofpoint meldt dat diverse ‘infodieven’ actief zijn waarvan de code grote overeenkomsten vertoond met Stealerium. Het schaart deze virussen daarom allemaal onder de naam Stealarium. Lees verder →

Lekken Citrix-toepassingen gedicht maar gevaar nog niet geweken

Citrix-lekkenHet Nederlandse cyberveiligheidscentrum NCSC  heeft adviezen gegeven voor bedrijven en organisaties die werken met Citrix Netscaler ADC en Netscaler Gateway, zoals (begrijp ik=as) ook het Openbare Ministerie in Nederland deed. Daar schijnt deze muis een forse staart gekregen te hebben.  De kwetsbaarheden in die programma’s worden ook daadwerkelijk gebruikt. Citrix heeft inmiddels de lekken gedicht, maar die nieuwe versies moeten dan wel worden geïnstalleerd.Dat betekent overigens niet dat dan het probleem is opgelost. Lees verder →
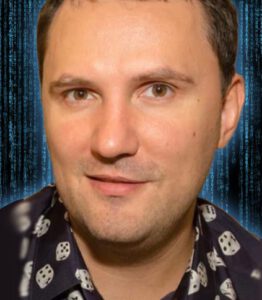
Aanvoerder Trickbot-groep ontmaskerd (?)

Vitalii Nikolajevitsj Kovalev

Gezocht: Vitalii Nikolajevitsj Kovalev (afb: BKA)

Het Duitse federale misdaadbureau BKA heeft een opsporingsbevel uit laten gaan naar. Hij  zou bekend staan als ‘Stern’ en ‘ben’ en aanvoerder zijn van de beruchte e-kraakgroep Trickbot, die talloze webaanvallen op, onder veel meer, ziekenhuizen op haar naam hebben staan en vooral uit was op losgeld voor gegijzelde webstekken of voor niet-publicatie van gestolen gegevens. Lees verder →